ความปลอดภัยของข้อมูลกับ GenAI: เรากำลังป้อนข้อมูลความลับบริษัทให้ AI เรียนรู้ฟรีๆ หรือไม่?
ข้อมูลที่เราพิมพ์ลงไปในช่องแชทของ AI นั้น ไปจบลงที่ไหน?
แต่ข้อมูลที่พนักงานพิมพ์ลงไปในช่องแชทนั้น อาจไปจบลงที่เซิร์ฟเวอร์ของผู้ให้บริการโดยไม่รู้ตัว
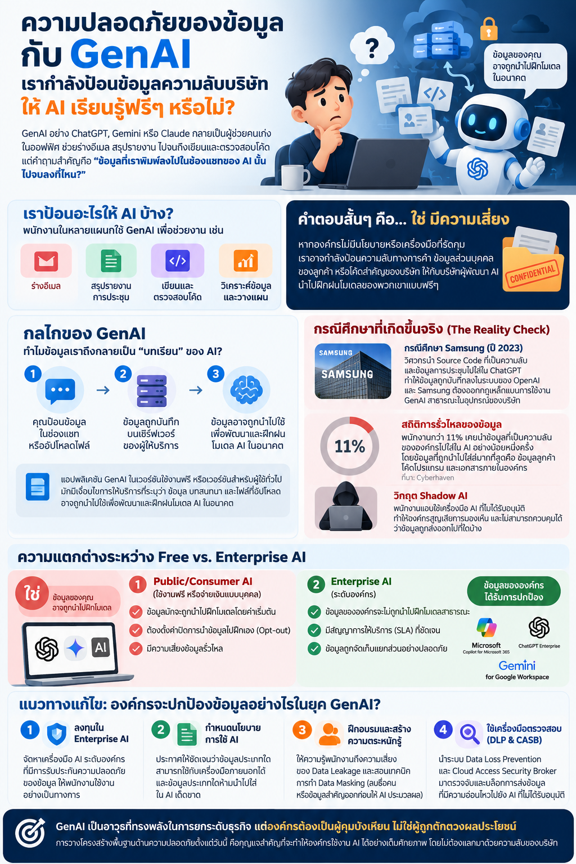
ในยุคที่ Generative AI (GenAI) อย่าง ChatGPT, Gemini, หรือ Claude กลายเป็น “ผู้ช่วยคนเก่ง” ประจำออฟฟิศ พนักงานแทบทุกแผนกต่างพึ่งพา AI ในการร่างอีเมล สรุปรายงานการประชุม ไปจนถึงการช่วยเขียนและตรวจสอบโค้ดโปรแกรม (Source Code) แต่ภายใต้ความสะดวกสบายและประสิทธิภาพที่เพิ่มขึ้นอย่างก้าวกระโดด มีคำถามสำคัญระดับองค์กรที่ผู้บริหารและฝ่ายไอทีต้องตระหนักคือ
“ข้อมูลที่เราพิมพ์ลงไปในช่องแชทของ AI นั้น ไปจบลงที่ไหน?”
01กลไกของ GenAI: ทำไมข้อมูลเราถึงกลายเป็น “บทเรียน” ของ AI?
แอปพลิเคชัน GenAI ในเวอร์ชันใช้งานฟรี (Free Tier) หรือเวอร์ชันสำหรับผู้ใช้ทั่วไป (Consumer Version) มักจะมีเงื่อนไขการให้บริการ (Terms of Service) ที่ระบุไว้ (ซึ่งคนส่วนใหญ่มักไม่อ่านและกด Accept ไป) ว่า ข้อมูล บทสนทนา และไฟล์ที่ผู้ใช้อัปโหลด อาจถูกนำไปใช้เพื่อพัฒนาและฝึกฝนโมเดล AI ในอนาคต
นั่นหมายความว่า หากพนักงานนำ “แผนการตลาดไตรมาสถัดไป” หรือ “งบการเงินที่ยังไม่เปิดเผย” ไปให้ AI ช่วยสรุป ข้อมูลเหล่านั้นจะถูกบันทึกไว้ในเซิร์ฟเวอร์ของผู้ให้บริการ และมีความเสี่ยงที่ AI อาจเผลอสร้างคำตอบที่มีข้อมูลความลับของเราหลุดไปให้กับผู้ใช้งานคนอื่นในอนาคต หากถูกตั้งคำถามในบริบทที่ใกล้เคียงกัน
02ข้อมูลอ้างอิงและกรณีศึกษาที่เกิดขึ้นจริง (The Reality Check)
ความกังวลนี้ไม่ใช่เรื่องที่คิดไปเอง แต่มีสถิติและกรณีศึกษาที่เกิดขึ้นจริงระดับโลกมารองรับ
ถือเป็นเหตุการณ์เตือนใจวงการไอทีทั่วโลก เมื่อวิศวกรของ Samsung นำ Source Code ที่เป็นความลับของเซิร์ฟเวอร์และข้อมูลการประชุมไปใส่ใน ChatGPT เพื่อให้ช่วยตรวจสอบข้อผิดพลาด (Debug) และสรุปข้อมูล ผลลัพธ์คือข้อมูลที่เป็นความลับระดับสูงเหล่านั้นถูกบันทึกลงในระบบของ OpenAI ทันที ทำให้ Samsung ต้องออกกฎเหล็กแบนการใช้งาน GenAI สาธารณะในอุปกรณ์ของบริษัทในเวลาต่อมา
สถิติการรั่วไหลของข้อมูล
รายงานจากบริษัทวิจัยด้านความปลอดภัยไซเบอร์ (เช่น Cyberhaven) เคยเปิดเผยข้อมูลที่น่าตกใจว่า พนักงานกว่า 11% เคยนำข้อมูลที่เป็นความลับขององค์กรไปใส่ใน AI อย่างน้อยหนึ่งครั้ง โดยข้อมูลที่ถูกนำไปใส่มากที่สุดคือ ข้อมูลลูกค้า (Customer Data), โค้ดโปรแกรม (Source Code) และเอกสารภายในองค์กร
วิกฤต Shadow AI
การที่พนักงานแอบใช้เครื่องมือ AI ต่างๆ นอกเหนือจากที่ฝ่ายไอทีอนุมัติเพื่อช่วยให้ทำงานเสร็จเร็วขึ้น (Shadow IT) ทำให้องค์กรสูญเสียการมองเห็น (Visibility) และไม่สามารถควบคุมได้เลยว่าข้อมูลถูกส่งออกไปที่ใดบ้าง
03การแยกความแตกต่าง: Free vs. Enterprise AI
เพื่อตอบคำถามที่ว่า “เรากำลังป้อนข้อมูลให้ AI ฟรีๆ หรือไม่?” ต้องแยกประเภทของบัญชีการใช้งานก่อน
04แนวทางแก้ไข: องค์กรจะปกป้องข้อมูลอย่างไรในยุค GenAI?
การแบนไม่ให้พนักงานใช้ AI เลยไม่ใช่ทางออกที่ยั่งยืน เพราะนั่นหมายถึงการตัดโอกาสในการเพิ่มประสิทธิภาพการทำงาน (Productivity) สิ่งที่องค์กรควรทำคือการสร้าง “รั้ว” ที่ปลอดภัย
1. ลงทุนใน Enterprise AI
แทนที่จะปล่อยให้พนักงานใช้ AI เวอร์ชันฟรี องค์กรควรจัดหาเครื่องมือ AI ระดับ Enterprise ที่มีการรับประกันความปลอดภัยของข้อมูล (Data Privacy Guarantees) ให้พนักงานใช้งานอย่างเป็นทางการ
2. กำหนดนโยบายการใช้ AI (AI Acceptable Use Policy)
ประกาศให้ชัดเจนว่าข้อมูลประเภทใด (เช่น ข้อมูลสาธารณะ) สามารถใช้กับเครื่องมือภายนอกได้ และข้อมูลประเภทใด (เช่น ข้อมูลส่วนบุคคล (PDPA), โค้ด, แผนธุรกิจ) ห้ามนำไปใส่ใน AI เด็ดขาด
3. การฝึกอบรมและสร้างความตระหนักรู้ (Security Awareness Training)
ให้ความรู้พนักงานถึงความเสี่ยงของการเกิด Data Leakage ผ่าน Prompt และสอนเทคนิคการทำ Data Masking (การลบชื่อคน หรือข้อมูลสำคัญออกก่อนให้ AI ประมวลผล)
4. ใช้เครื่องมือตรวจสอบ (DLP & CASB)
นำระบบ Data Loss Prevention และ Cloud Access Security Broker มาใช้เพื่อตรวจจับและบล็อกการส่งข้อมูลที่มีความอ่อนไหว (Sensitive Data) ไปยังเว็บไซต์หรือแอปพลิเคชัน AI ที่ไม่ได้รับการอนุมัติ
GenAI เป็นอาวุธที่ทรงพลังในการยกระดับธุรกิจ แต่องค์กรต้องเป็นผู้คุมบังเหียน ไม่ใช่ผู้ถูกตักตวงผลประโยชน์ การวางโครงสร้างพื้นฐานด้านความปลอดภัยตั้งแต่วันนี้ คือกุญแจสำคัญที่จะทำให้องค์กรใช้งาน AI ได้อย่างเต็มศักยภาพ โดยไม่ต้องแลกมาด้วยความลับของบริษัท